監査計画、調書、指摘事項のフォローアップをすべて Excel とファイルサーバーで管理している内部監査部門は、今も少なくありません。一方で、経営層や監査等委員会からは「リスクの状況をもっとタイムリーに知りたい」「サンプルではなく全件を見られないか」といった要望が高まっています。本記事では、内部監査 DX を 4 つのステップに分け、各ステップの成果物・前提条件と、実務で使える分析シナリオやダッシュボードの設計例を紹介します。
内部監査DXとは何か:ツール導入ではなく「監査の進め方」の変革
内部監査 DX とは、監査ツールや BI ツールを導入すること自体ではなく、データとデジタル技術を前提に監査の計画・実施・報告・フォローアップのプロセスを組み替えることを指します。目的は大きく次の 3 点です。
- 監査の網羅性を高める(サンプリングから全件テストへ)
- 監査の適時性を高める(年次・期次の監査から継続的なモニタリングへ)
- 監査結果の伝わり方を改善する(報告書の文章中心から、KRI や指摘事項を一覧できる可視化へ)
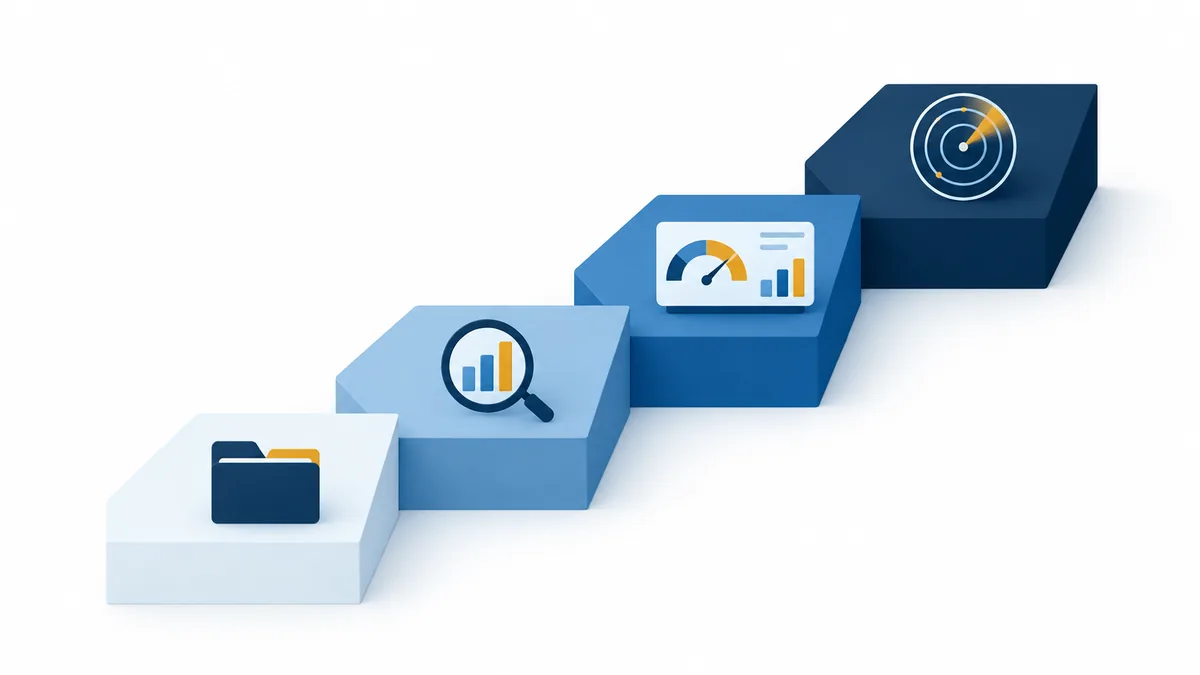
いきなり高度な分析や自動化を目指すと頓挫しがちなため、以下の 4 ステップを順に積み上げることをおすすめします。
4ステップの全体像:成果物と前提条件
まず全体像を表で整理します。自社がどの段階にいるかを確認しながら読み進めてください。
| ステップ | 主な取り組み | 成果物 | 前提条件 |
|---|---|---|---|
| ① 監査情報の一元管理 | 監査計画・調書・指摘事項を一つの基盤に集約 | 監査ユニバース、指摘事項台帳、調書の標準テンプレート | 監査手続・用語の標準化、アクセス権限の設計 |
| ② データ分析(CAAT)による全件テスト | 会計・購買・経費データを抽出し、ルールに基づき全件検証 | 分析シナリオ一覧、例外リスト、再実行可能な分析手順 | データ抽出の権限と手順、項目定義の理解、IT 部門の協力 |
| ③ BI ダッシュボードによる可視化 | KRI・指摘事項・改善状況をダッシュボード化 | 経営層向け・監査部門向けダッシュボード、指標定義書 | ①②のデータが継続的に更新されること、指標の定義と閾値の合意 |
| ④ 継続的モニタリング | 分析とダッシュボード更新を定期実行し、例外を早期検知 | 定期実行ジョブ、アラート基準、第 1・第 2 線との連携ルール | 分析シナリオの安定運用、例外対応フローと責任分担の明確化 |
ポイントは、後のステップほど前のステップの成果物に依存することです。指摘事項台帳が整っていなければダッシュボードに載せるデータがなく、分析手順が属人的なままでは継続的モニタリングに移行できません。
ステップ①:監査情報の一元管理(Excel卒業の第一歩)
最初のステップは、分散している監査情報を一つの基盤に集約することです。専用の監査管理ツールを使う方法もあれば、社内の既存システムやデータベースで構築する方法もあります。重要なのはツールの種類より、何をどの粒度で管理するかを決めることです。
一元管理の対象として、次の項目を最低限そろえておくと、後のステップにつなげやすくなります。
- 監査ユニバース(監査対象となる部門・拠点・プロセス・システムの一覧とリスク評価)
- 年度監査計画と実績(対象、期間、担当者、工数)
- 調書(手続、証跡、結論)とレビュー記録
- 指摘事項台帳(指摘内容、リスク区分、重要度、対応責任者、改善期限、ステータス)
- フォローアップ記録(改善状況の確認日、確認結果、クローズ判断)
特に指摘事項台帳は、重要度の区分やステータスの選択肢を統一しておくことが大切です。「重要・中・軽微」と「高・中・低」が混在していると、ステップ③で集計できません。
標準化しておく項目の定義例
一元管理を始める前に、集計の軸になる項目の選択肢と定義を決めておきます。次は定義の一例です。
| 項目 | 選択肢の例 | 定義のポイント |
|---|---|---|
| 重要度 | 高・中・低 | 「財務報告・法令遵守に重大な影響」「業務上の改善が必要」など、判断基準を文章で定義する |
| ステータス | 未着手・対応中・完了報告済・確認済・リスク受容 | 「完了報告済」(被監査部門の報告)と「確認済」(監査部門の確認)を分ける |
| リスク区分 | 財務報告・法令遵守・業務効率・情報セキュリティ・不正 | 監査ユニバースのリスク区分と同じ体系を使う |
| 監査種別 | 定期監査・テーマ監査・フォローアップ監査・特命監査 | 工数集計や計画実績の比較に使う |
| 調書の結論 | 有効・一部不備・不備 | 手続ごとの結論の書き方を統一する |
あわせて、ファイルの命名規則(監査年度・監査名・調書番号など)と、調書のレビュー記録の残し方も決めておくと、検索性とレビューの効率が高まります。調書の標準化の考え方は「監査調書の作成と管理」、指摘事項台帳の運用は「指摘事項のフォローアップ管理」で詳しく解説しています。
移行の進め方としては、過去数年分のデータをすべて移し替えようとせず、進行中の監査と未完了の指摘事項から新しい基盤に登録し、過去分は必要に応じて参照できるようにしておく方法が現実的です。
ステップ②:データ分析(CAAT)による全件テスト
CAAT(Computer Assisted Audit Techniques:コンピュータ利用監査技法)は、システムから抽出したデータに対して条件を設定し、全件を機械的に検証する手法です。サンプリングでは見落としやすい例外を網羅的に洗い出せる点が最大の利点です。
分析シナリオ例(仕訳・経費・支払)
実務でよく用いられるシナリオを表にまとめます。自社の業務やシステムに合わせて条件を調整してください。
| 対象 | シナリオ | 検出したいリスク | 主な抽出条件の例 |
|---|---|---|---|
| 仕訳 | 異常な時間帯・休日の仕訳 | 不正な仕訳の計上、統制外の入力 | 深夜・早朝、休日、決算日直後の入力 |
| 仕訳 | 承認者=起票者 | 職務分離の不備 | 起票ユーザーと承認ユーザーが同一 |
| 仕訳 | キリのよい金額・閾値直下の金額 | 見積りの恣意性、承認権限の回避 | 末尾が 0 の連続、承認限度額の直下 |
| 仕訳 | 通常使わない勘定科目の組み合わせ | 異例な取引、誤処理 | 過去に出現頻度の低い借方・貸方の組み合わせ |
| 支払 | 重複支払 | 二重払い、不正な請求 | 同一取引先・同一金額・近接日付、請求書番号の重複 |
| 支払 | 取引先マスタと従業員マスタの一致 | 架空取引先 | 住所・電話番号・口座情報の一致 |
| 経費 | 同一領収書・同一日の重複精算 | 二重精算 | 同一日・同一金額・同一店舗 |
| 経費 | 休日・休暇中の経費計上 | 私的利用 | 勤怠データとの突合 |
分析の結果として出てくる例外は、そのまま不正や誤りを意味するわけではありません。業務上の正当な理由があるケースも多いため、例外リストを担当部門に確認するプロセスをあらかじめ設計しておくことが重要です。
全件テストを始める際の手順
- 対象プロセスとリスクを決め、シナリオを 3〜5 本程度に絞る
- IT 部門と協議し、抽出するテーブル・項目・期間を定義する
- 抽出データの件数・合計金額を会計帳簿と照合し、完全性を確認する
- シナリオを実行し、例外リストを作成する
- 例外を担当部門に照会し、結果を調書に記録する
- 条件や閾値を見直し、次回以降も再実行できる形で手順を保存する
例外照会の記録テンプレート
例外リストを担当部門に照会する際は、回答の形式をそろえておくと、調書への反映と翌年度の条件見直しが容易になります。
| 項目 | 記載内容 |
|---|---|
| 例外番号・シナリオ名 | どの分析シナリオで検出されたか |
| データの特定情報 | 伝票番号、日付、金額、取引先など |
| 照会日・照会先 | 照会した部門と担当者 |
| 回答内容 | 業務上の理由、裏付け資料の有無 |
| 監査人の判断 | 問題なし・追加確認・指摘事項候補 |
| 条件見直しの要否 | 正当な理由が定型的な場合は、除外条件への追加を検討 |
照会の文面は、例えば「以下の仕訳は、休日に入力された仕訳として抽出されたものです。入力の経緯と、承認の状況をご教示ください。」のように、抽出条件を明示し、不正を疑っている印象を与えない表現にすることが、被監査部門の協力を得るうえで大切です。全件テストの設計と進め方は「CAATによる全件テスト」も参考にしてください。
最後の「再実行できる形で保存する」ことが、ステップ④の継続的モニタリングへの布石になります。
ステップ③:BIダッシュボードによるKRI・指摘事項の可視化
ステップ①の指摘事項台帳とステップ②の分析結果がそろったら、BI ツールでダッシュボード化します。報告書を読まなくても、リスクの状況と改善の進捗が一目で分かる状態を目指します。
ダッシュボードに載せる指標の例
利用者ごとに見たい指標は異なります。経営層・監査等委員会向けと監査部門の運営向けを分けて設計するのがおすすめです。
| 区分 | 指標の例 | 主な利用者 |
|---|---|---|
| KRI(リスク指標) | 例外仕訳の件数・金額の推移、重複支払の検出件数 | 経営層、監査等委員会 |
| KRI(リスク指標) | 承認者=起票者の件数、マスタ変更の件数 | 経営層、第 2 線部門 |
| KRI(リスク指標) | 高リスク拠点・部門の例外発生率 | 経営層、監査部門 |
| 指摘事項 | 重要度別の未対応件数、期限超過件数、平均クローズ日数 | 経営層、監査等委員会 |
| 指摘事項 | 部門別・リスク区分別の指摘件数、再発件数 | 監査部門、被監査部門 |
| KPI(監査運営) | 監査計画の進捗率、計画工数と実績工数の差異 | 監査部門長 |
| KPI(監査運営) | 監査終了から報告書発行までの日数 | 監査部門長 |
指標を増やしすぎると、かえって何を見ればよいか分からなくなります。最初は 5〜10 個程度に絞り、それぞれについて「定義」「データソース」「更新頻度」「閾値(注意・警告の基準)」を指標定義書として文書化しておきましょう。
指標定義書の記載例
指標定義書は、ダッシュボードの数字が何を意味するかについて、作成者と利用者の認識をそろえるための文書です。一つの指標について、次のように記載します。
| 項目 | 記載例(期限超過件数) |
|---|---|
| 指標名 | 指摘事項の期限超過件数 |
| 定義 | 集計日時点で、改善期限を過ぎてもステータスが「確認済」または「リスク受容」になっていない指摘事項の件数 |
| データソース | 指摘事項台帳 |
| 更新頻度 | 月次(毎月第 5 営業日) |
| 閾値 | 重要度「高」が 1 件以上で注意、期限超過 90 日以上が 1 件以上で警告 |
| 表示方法 | 部門別・重要度別の棒グラフと一覧表 |
| 責任者 | 内部監査部門長 |
閾値の数値は自社のリスク許容度に応じて設定し、経営層や監査等委員会と合意しておきます。ダッシュボードの画面構成や KRI の選び方は「BIによるKRIダッシュボードの設計」で解説しています。
ステップ④:継続的モニタリングへの移行
最終ステップは、分析シナリオとダッシュボードの更新を定期的に実行し、例外を早期に検知する仕組みを整えることです。年に一度の往査でまとめて確認するのではなく、月次や週次でリスクの兆候を捉えられるようになります。
継続的モニタリングを運用するうえで、あらかじめ決めておきたい事項は次のとおりです。
- 実行頻度(月次・週次など)と実行担当者
- アラートを出す閾値と、アラート発生時の連絡先
- 例外の一次確認を行う部門(第 1 線・第 2 線・内部監査のどこが担うか)
- 確認結果の記録方法と、内部監査が検証するタイミング
- シナリオや閾値を見直す頻度と承認者
役割分担は、次のように整理しておくと関係部門との合意が得やすくなります。
| 活動 | 第 1 線(業務部門) | 第 2 線(管理部門) | 第 3 線(内部監査) |
|---|---|---|---|
| 分析の定期実行 | - | 実行・結果の配信 | 自ら実行するシナリオは監査目的のものに限定 |
| 例外の一次確認 | 理由の説明・是正 | 確認状況の管理 | - |
| 確認結果の検証 | - | 集計・傾向分析 | サンプルで妥当性を検証 |
| シナリオ・閾値の見直し | 業務変更の情報提供 | 見直し案の作成 | 見直しの妥当性を評価 |
内部監査は独立性を保つ立場にあるため、日常的な例外対応をすべて内部監査が抱え込むのは適切ではありません。第 1 線・第 2 線のモニタリング活動との役割分担を明確にし、内部監査はその有効性を評価する位置づけにすると、三線モデルとの整合も取りやすくなります。
内部監査DXでよくあるつまずきポイント
最後に、実務でつまずきやすい点と対策を整理します。
- ツール選定から始めてしまう:目的とユースケースを先に決めないと、導入後に使われなくなります。まず解決したい監査上の課題を明確にしましょう
- データが取れない:データ抽出の権限や項目定義が分からず止まるケースが多くあります。早い段階で IT 部門を巻き込むことが重要です
- データ品質の問題:マスタの表記ゆれや欠損は分析結果の信頼性を下げます。抽出時の件数・金額照合を手順に組み込みましょう
- 例外が多すぎる:条件が粗いと大量の例外が出て確認しきれません。閾値の調整や除外条件の設定で精度を高めます
- 属人化:分析手順が特定の担当者の頭の中にしかないと、異動で止まります。手順書とシナリオ定義を残しておきましょう
- 情報セキュリティ:個人情報や機密情報を含むデータを扱うため、保管場所・アクセス権限・保存期間のルールを定めておく必要があります
規模別の進め方の考え方
内部監査 DX の進め方は、監査部門の人数やデータ環境によって変わります。以下は目安としての考え方です。
監査部門が 1〜2 名の場合
専用ツールの導入よりも、既存の表計算ソフトや社内の共有基盤で指摘事項台帳と監査計画を一元化することから始めます。分析は、仕訳の承認者=起票者や重複支払など、効果が分かりやすいシナリオを 1〜2 本に絞り、年 1 回でも再実行できる手順を残すことを目標にします。人手が限られるため、データ抽出や分析の設計を外部の専門家と分担することも選択肢になります。
監査部門が数名〜10 名程度の場合
監査管理ツールの導入を検討し、調書のレビューやフォローアップの管理をツール上で行うようにします。CAAT はプロセスごとにシナリオ一覧を整備し、担当者を決めて定期的に実行します。BI ダッシュボードは、まず指摘事項の状況を監査等委員会への報告に使うところから始めると、効果を実感しやすくなります。ツールの選び方は「内部監査ツールの比較」も参考にしてください。
子会社・海外拠点を含むグループ全体で進める場合
グループ共通の監査ユニバースと指摘事項の区分を定め、拠点ごとに異なるシステムからのデータ抽出手順を整理することが課題になります。すべての拠点で同じ分析を行うのは難しいため、会計システムが共通の拠点から先行して進め、段階的に対象を広げていく方法が現実的です。
よくある質問
Q. 専用の監査ツールを導入しないと DX は進められませんか。
A. 必ずしも必要ではありません。ステップ①とステップ②の初期段階は、表計算ソフトや既存の BI ツールでも十分に進められます。項目の標準化と手順の文書化ができていれば、将来ツールを導入する際にもデータを移行しやすくなります。ツールの導入は、管理対象の件数や利用者が増え、手作業での運用に限界を感じた段階で検討するのがよいでしょう。
Q. データ分析のスキルを持つ人材がいない場合はどうすればよいですか。
A. 最初から高度なスキルは必要ありません。表計算ソフトのフィルタや関数、ピボットテーブルで実行できるシナリオから始め、IT 部門の協力を得てデータ抽出を定型化します。並行して、監査人がデータの項目定義や業務システムの仕組みを理解する機会を設けることが、長期的な人材育成につながります。
Q. DX の取り組みの成果はどのように示せばよいですか。
A. 全件テストで検出した例外の件数と、そこから生まれた指摘事項、監査工数の変化、報告書発行までの日数、期限超過件数の推移などが考えられます。導入前の状態を記録しておかないと比較ができないため、取り組みを始める時点で現状の数値を把握しておくことが大切です。
Q. 生成 AI は内部監査 DX にどう活用できますか。
A. 規程や手順書の要約、監査手続の案の作成、調書や報告書の文章の推敲などに活用する例が見られます。ただし、出力内容の正確性は監査人が確認する必要があり、機密情報を入力する場合は、利用するサービスのデータの取扱いと社内ルールを事前に確認しておく必要があります。
まとめ
内部監査 DX は、①監査情報の一元管理、②CAAT による全件テスト、③BI ダッシュボードによる可視化、④継続的モニタリングの 4 ステップで段階的に進めるのが現実的です。各ステップの成果物が次のステップの前提になるため、重要度やステータスといった項目の標準化、例外照会の記録の型、指標定義書の整備という地道な取り組みが、最終的な監査の高度化を支えます。継続的モニタリングでは第 1 線・第 2 線との役割分担をあらかじめ合意し、内部監査は有効性の評価に軸足を置きます。監査部門の規模やグループの構成に応じて、無理のない範囲から始めることも大切です。まずは自社の現在地を確認し、対象プロセスとシナリオを絞った小さな取り組みから始めてみてはいかがでしょうか。監査部門の体制づくりについては IPO準備企業の内部監査部門の立ち上げ もあわせてご覧ください。