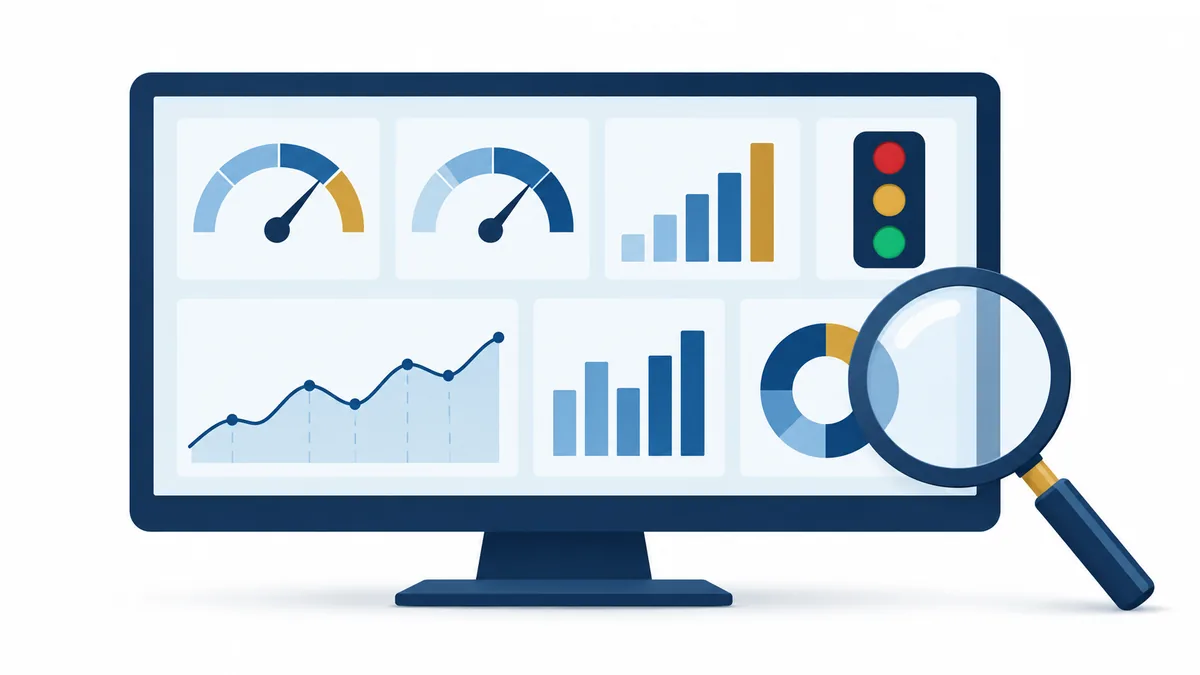
内部監査の結果やリスクの状況を、年に数回の報告書だけで経営層に伝えることに限界を感じていないでしょうか。経営環境の変化が速くなるなか、経営層や監査役等からは「リスクの兆候をもっと早く知りたい」「指摘事項の是正がどこまで進んでいるのか、いつでも確認したい」といった要望が高まっています。こうした要望に応える手段の一つが、BIツール(ビジネスインテリジェンスツール:データを集計・可視化するためのソフトウェア)を使ったダッシュボードです。本記事では、内部監査部門がBIツールで監査情報とリスク指標を可視化する方法を、KRIの選び方、ダッシュボードの設計例、データ準備、運用ルールの順に解説します。
内部監査でBIツールを活用する目的
内部監査でBIツールを活用する目的は、大きく次の3つに整理できます。
- リスクの兆候を継続的に把握する:業務データからKRIを算出し、異常な動きを早期に捉える
- 監査活動の状況を見える化する:監査計画の進捗、指摘事項の件数や是正状況を一覧できるようにする
- 報告の質とスピードを高める:経営層や監査役等が必要な情報を必要なときに確認できるようにする
BIツールの導入はそれ自体が目的ではなく、監査の計画・実施・報告・フォローアップの各段階で、データに基づく判断をしやすくするための手段です。内部監査DX全体の進め方については「内部監査DXの4ステップ」で解説しています。本記事では、その中でも可視化の段階に焦点を当てます。
KRI(重要リスク指標)とは
KRI(Key Risk Indicator:重要リスク指標)とは、リスクが高まっていることを示す兆候を数値で捉えるための指標です。業績の達成度を測るKPI(重要業績評価指標)が「目標にどれだけ近づいたか」を示すのに対し、KRIは「リスクがどれだけ高まっているか」を示します。
KRIの多くは、結果が出た後に数値化される指標ではなく、問題が表面化する前の兆候を捉える先行的な指標として設計するのが理想です。例えば、不正が発覚した件数よりも、不正が起こりやすい状況を示す承認の遅れや例外処理の増加のほうが、早期の対応につなげやすい指標といえます。
KRIの条件
有用なKRIには、次のような条件があります。
- リスクとの関係が明確で、数値の変化がリスクの高まりを示す
- 定期的に、一定の方法で測定できる
- 必要なデータを、過度な手作業なしに取得できる
- 閾値(注意や警告を出す基準値)を設定できる
- 数値が悪化したときに、誰がどのような対応をとるかを決められる
領域別のKRIの例
内部監査で活用しやすいKRIの例を、領域別に整理します。自社のリスク評価の結果に合わせて取捨選択してください。
| 領域 | KRIの例 | 捉えたいリスク |
|---|---|---|
| 販売 | 期末月の売上計上比率、返品・値引きの発生率、与信限度額の超過件数 | 売上の前倒し計上、不適切な取引条件 |
| 購買 | 承認前発注の件数、特定取引先への発注集中度、新規取引先の登録件数 | 承認の形骸化、癒着、架空取引 |
| 経費 | 規程上限付近の経費精算の件数、深夜・休日の精算申請件数 | 経費の不正使用 |
| 人事・労務 | 時間外労働が一定時間を超える従業員数、離職率、有給休暇の取得率 | 過重労働、組織の不安定化 |
| IT | 特権IDの利用件数、退職者アカウントの残存件数、パッチ未適用の端末数 | 不正アクセス、情報漏えい |
| 監査活動 | 期限を過ぎた未是正の指摘事項の件数、監査計画の進捗率 | 是正の遅れ、監査の未達 |
購買や経費のKRIの多くは、CAAT(コンピュータ支援監査技法)で全件データを分析することで算出できます。全件分析の方法は「CAATによる全件テスト」もご参照ください。
KRI定義書のテンプレート
KRIを設定する際は、指標ごとに定義書を作成しておくと、担当者が替わっても同じ方法で算出でき、数値の解釈をめぐる混乱を防げます。次の項目を1つのKRIにつき1枚(または1行)で整理するのがおすすめです。
| 項目 | 記載内容の例 |
|---|---|
| KRI名 | 承認前発注の件数 |
| 捉えたいリスク | 購買承認手続の形骸化、権限外の発注 |
| 算出式 | 発注日が購買申請の承認日より前の発注明細の件数(月次) |
| データの所在 | 購買システムの発注明細と購買申請の承認履歴 |
| データの所管部門 | 購買部、情報システム部 |
| 更新頻度 | 月次(翌月第5営業日まで) |
| 閾値 | 注意:前年同月比で一定割合以上の増加、警告:注意の状態が2か月連続 |
| 対応ルール | 注意:内部監査部門が購買部に理由を確認、警告:明細を抽出して原因を調査し、経営層に報告 |
| 見直し時期 | 年度監査計画の策定時 |
算出式は、除外する取引(例えば、緊急発注として事後承認が規程上認められているもの)の扱いまで明記しておくことが大切です。除外条件があいまいだと、月によって数値の意味が変わってしまい、推移を比較できなくなります。
閾値の決め方と対応ルール
KRIは、数値を表示するだけでは意味がありません。どの水準になったら注意が必要か、誰がどう対応するかをあらかじめ決めておくことで、初めて早期警戒の仕組みとして機能します。
閾値の設定方法
閾値の設定方法には、次のような考え方があります。
- 規程や方針に基づく方法:社内規程や法令で定められた基準をそのまま閾値にする
- 過去の実績に基づく方法:過去の一定期間の平均値やばらつきをもとに、通常の範囲を外れた値を閾値にする
- 比較に基づく方法:部門間や拠点間で比較し、他と比べて突出した値を閾値にする
最初から精緻な閾値を設定する必要はありません。まずは仮の閾値で運用を始め、実際の数値の動きを見ながら調整していくのが現実的です。
信号の区分と対応
閾値は、通常・注意・警告のような3段階の信号で表示すると、状況を直感的に把握しやすくなります。区分ごとに対応を決めておきましょう。例えば、注意の段階では内部監査部門が担当部門に状況を確認し、警告の段階では原因の調査を行って経営層に報告し、必要に応じて臨時の監査を実施する、といったルールです。対応の内容は、監査マニュアルなどに明記しておくことが望まれます。
閾値を運用するうえでの注意点
閾値の運用では、警告が出すぎる状態と、まったく出ない状態のどちらにも注意が必要です。警告が頻繁に出ると、利用者が信号を気にしなくなり、本当に重要な兆候を見落とすおそれがあります。反対に、長期間まったく信号が変化しない場合は、閾値が緩すぎるか、指標そのものがリスクを捉えていない可能性があります。四半期ごとなどに信号の発生状況を振り返り、閾値の妥当性を確認するとよいでしょう。
また、季節性のある指標(期末月に増える取引、繁忙期に増える時間外労働など)は、単純に前月と比べると誤った警告が出やすくなります。前年同月との比較や、月ごとに異なる閾値を設定するなどの工夫が有効です。閾値を変更した場合は、変更日と理由を記録し、過去の信号との比較で混乱が生じないようにしておきます。
ダッシュボードの設計例
ダッシュボードは、見る人によって必要な情報が異なります。経営層向けと内部監査部門向けで画面を分けて設計すると、それぞれにとって使いやすいものになります。
経営層・監査役等向けダッシュボード
経営層向けのダッシュボードは、1画面で全体の状況をつかめることを重視します。構成の例は次のとおりです。
- リスクの概況:主要なKRIの信号(通常・注意・警告)を一覧で表示
- 指摘事項の状況:重要度別の件数と、是正済み・対応中・期限超過の内訳
- 監査計画の進捗:年度計画に対する実施済み・実施中・未着手の監査の数
- 注目事項:警告となったKRIや、期限を過ぎた重要な指摘事項の一覧
詳細なグラフを多く並べるより、信号や件数で状況を示し、気になる項目をクリックすると詳細を確認できるようにするとよいでしょう。
内部監査部門向けダッシュボード
内部監査部門向けのダッシュボードは、監査の計画や実施に活用することを目的とし、より詳細な情報を扱います。
- KRIの推移:各KRIの月次の推移と閾値、部門・拠点別の比較
- 異常値の一覧:閾値を超えた取引やデータの明細へのリンク
- 指摘事項の管理:部門別・テーマ別の指摘事項、是正期限、担当者、進捗
- 監査の実施状況:監査ごとの工数の計画と実績、報告書の提出状況
画面設計のポイント
画面を設計する際は、次の点に注意すると見やすいダッシュボードになります。
- 1画面に載せる情報を絞り、最も重要な情報を左上に配置する
- 色は信号の区分など意味を持たせる場合に限定して使う
- グラフの種類は、推移なら折れ線、比較なら棒、構成なら積み上げ棒のように目的に合わせて選ぶ
- データの更新日時と、指標の定義を画面上で確認できるようにする
- 数値だけでなく、前月や前年同月との比較、閾値との差を併せて示し、変化の大きさが分かるようにする
- 部門名や拠点名などの表記を社内の正式名称にそろえ、組織変更があった場合の過去データの扱いを決めておく
試作の段階では、実際の利用者に画面を見てもらい、「この画面を見て何を判断するか」「次にどの情報を確認したくなるか」を聞き取ると、必要な情報と不要な情報を見極めやすくなります。
データ準備の進め方
ダッシュボードの品質は、元になるデータの品質で決まります。BIツールの操作よりも、データの準備に多くの時間がかかることも珍しくありません。
必要なデータの洗い出し
まず、表示したいKRIや指標ごとに、必要なデータの所在を確認します。KRIの元データは会計システム、販売管理システム、購買システム、勤怠システム、IDの管理台帳などに分散していることが多く、データの所管部門との調整が必要になります。監査活動に関するデータは、監査計画表や指摘事項台帳を、表計算ファイルから定型の形式に整えておくことが出発点になります。
データの取得と加工
データの取得方法は、システムからの定期的なファイル出力、データベースへの接続などが考えられます。取得したデータは、項目の名称や形式をそろえ、部門コードや取引先コードの対応表を整備したうえで、BIツールに取り込みます。手作業での加工が多いと更新が滞りやすいため、できるだけ定型化・自動化することが望まれます。
データの正確性の確認
ダッシュボードの数値が元のシステムの数値と一致しているかを、導入時と定期的に確認します。数値の誤りが一度でも見つかると、ダッシュボード全体の信頼が損なわれてしまうため、照合の手順を決めておくことが大切です。
運用ルールと定着のための工夫
ダッシュボードは作って終わりではなく、継続して使われることで価値を発揮します。
運用ルールの例
- 更新の頻度と担当者(例:月次で内部監査部門の担当者が更新)
- KRIの定義と閾値の見直しの時期(例:年度監査計画の策定時)
- 閲覧権限の範囲(個人情報や人事情報を含む指標は閲覧者を限定する)
- 警告が出た場合の報告経路と対応の期限
定着のための工夫
ダッシュボードを経営会議や監査役等との定例会の場で実際に使い、議論の起点にすることが定着の近道です。また、利用者から意見を集めて、使われていない指標は削除し、必要な指標を追加するといった改善を続けることで、実務に合ったダッシュボードに育てていくことができます。
指標の数は、最初から多く設定しすぎないことも大切です。多数の指標を並べると、どれが重要なのかが分かりにくくなり、更新の負担も増えます。リスク評価で重要と判断した領域に絞った少数の指標から始め、運用に慣れてから広げていくほうが、結果として定着しやすくなります。
小さく始めるための導入ステップ
BIダッシュボードの導入は、最初から全社のKRIを網羅しようとすると、データの調整や画面の作り込みに時間がかかり、成果が見えないまま頓挫しがちです。次のような順序で小さく始め、段階的に広げていくことをおすすめします。
- 内部監査部門の手元にあるデータから始める:監査計画表と指摘事項台帳を整え、監査計画の進捗と指摘事項の是正状況を可視化する
- 取得しやすい業務データでKRIを試す:経費精算や購買など、システムからデータを出力しやすい領域で2〜3個のKRIを設定する
- 経営層向けの画面を試作する:試作した画面を監査役等や経営層に見てもらい、必要な情報と不要な情報について意見を集める
- 対象領域を広げる:リスク評価で優先度の高い領域から、KRIとデータの連携を順次追加する
- 更新を定型化・自動化する:手作業の加工を減らし、定期的な更新が負担なく回る状態にする
ツール選定の観点
BIツールを選ぶ際は、機能の多さよりも、自社の環境で無理なく運用できるかを重視します。既に社内で利用しているツールがあれば、それを活用することで、ライセンスの追加や利用者の教育の負担を抑えられます。新たに選定する場合は、接続できるデータの種類、閲覧権限の細かさ、利用者数に応じた費用、社内の情報システム部門による支援の可否などを確認するとよいでしょう。
情報システム部門との連携
データの取得やツールの環境整備には、情報システム部門の協力が欠かせません。構想の段階から相談しておくことで、データの所在や取得方法の制約を早めに把握でき、手戻りを防げます。一方で、内部監査部門はIT統制を評価する立場でもあるため、ダッシュボードのデータや設定を内部監査部門以外が変更できないようにするなど、監査情報の信頼性を保つための権限設計にも配慮が必要です。
よくある失敗例と対策
BIダッシュボードの導入で陥りやすい失敗と、その対策を整理します。
| 失敗例 | 起こりがちな原因 | 対策 |
|---|---|---|
| 作ったものの誰も見なくなる | 利用する会議体や報告の流れが決まっていない | 経営会議や監査役等との定例会の資料としてダッシュボードを使うことを最初に決めておく |
| 数値が元のシステムと合わない | 抽出条件や集計期間の定義が関係者の間でずれている | KRI定義書で算出式と除外条件を明記し、導入時に元のシステムと照合する |
| 更新が止まる | 手作業の加工が多く、担当者の異動や繁忙で後回しになる | 加工手順を文書化し、定型化・自動化を進め、代替の担当者を決めておく |
| 警告が出ても何も起きない | 信号の区分ごとの対応ルールと責任者が決まっていない | 対応ルールを監査マニュアルに明記し、警告時の対応状況もダッシュボードで管理する |
| 指標が増え続けて見づらくなる | 追加の要望は受けるが、削除の判断をしていない | 年1回、利用状況と有用性をもとに指標を棚卸しし、不要な指標を削除する |
特に注意したいのは、ダッシュボードの数値を、監査の結論そのものとして扱ってしまうことです。KRIはあくまで兆候を示すものであり、警告が出たことだけをもって不備や不正があると判断することはできません。数値の背景を担当部門に確認し、必要に応じて監査手続を実施したうえで、事実に基づいて評価するという順序を守ることが大切です。反対に、信号がすべて通常であっても、リスクがないことを保証するものではない点も、経営層にあらかじめ説明しておきましょう。
監査手続への組み込み方
ダッシュボードを監査の現場で活用するには、個別監査の計画段階で、対象部門のKRIの推移や異常値の一覧を確認する手順を監査手続書に組み込むのが効果的です。例えば、購買監査の予備調査で「承認前発注の件数の推移を確認し、増加している場合はその理由を往査時の質問項目に加える」といった形です。数値の確認結果と、それをどのように監査の重点に反映したかを監査調書に記録しておくと、リスクに基づく監査を実施した根拠としても活用できます。
BIダッシュボード導入前のチェックリスト
導入を始める前に確認しておきたい事項をまとめました。
- ダッシュボードの目的と、主な利用者(経営層、監査役等、内部監査部門)が明確になっているか
- KRIが年度のリスク評価の結果と結び付いているか
- KRIごとに、定義・算出方法・データの所在・更新頻度が決まっているか
- 閾値と、信号の区分ごとの対応ルールが決まっているか
- データの所管部門から、データ提供の協力を得られる見込みがあるか
- データの加工手順が文書化され、できるだけ定型化されているか
- 元のシステムとの数値の照合手順が決まっているか
- 閲覧権限の設計で、個人情報や機密情報の取り扱いに配慮しているか
- ダッシュボードを使う会議体と、報告の流れが決まっているか
- 指標や閾値を見直す時期と責任者が決まっているか
まとめ
BIツールを活用したダッシュボードは、リスクの兆候の早期把握、監査活動の見える化、報告の質とスピードの向上に役立ちます。効果を上げるためには、リスク評価と結び付いたKRIを選び、閾値と対応ルールを決めたうえで、利用者に合わせた画面を設計することが大切です。KRIごとに定義書を作成して算出式や除外条件を明確にし、閾値は信号の発生状況を振り返りながら調整していきます。あわせて、データの準備と正確性の確認、運用ルールの整備にも十分な時間をかける必要があります。ダッシュボードの数値は兆候であって監査の結論ではないため、個別監査の手続に組み込み、事実の確認につなげることも欠かせません。まずは少数の重要なKRIと指摘事項の状況から可視化を始め、利用者の声を取り入れながら段階的に広げていきましょう。