架空取引、経費の水増し、在庫の横流し、取引先からのキックバックなど、企業不正は業種や規模を問わず発生します。不正が発覚すると、損失そのものに加えて、決算の訂正、取引先や株主からの信頼低下、調査費用の発生など、影響は長期に及びます。内部監査部門には「不正を見つけること」だけでなく、「不正が起きにくい仕組みになっているか」を評価し、経営者や取締役会・監査役等に伝える役割が期待されています。本記事では、内部監査部門の担当者や責任者に向けて、不正リスク評価の進め方、業務別の不正の兆候(レッドフラグ)、具体的な監査手続、不正の疑いを発見したときの対応を、チェックリストとあわせて整理します。
内部監査部門に求められる不正リスクへの対応
まず前提として、内部監査は不正の摘発を主目的とする「不正調査」とは異なります。不正調査は、具体的な疑義を起点に事実関係を明らかにし、責任の所在や損害額を確定させる活動で、法務部門や外部の専門家と連携して行うのが一般的です。一方、内部監査は、組織のリスク管理・内部統制・ガバナンスの有効性を評価する活動であり、不正についても「不正リスクが適切に評価され、それに見合う統制が整備・運用されているか」を確かめることが中心になります。
とはいえ、内部監査部門が不正に無関心でよいわけではありません。グローバル内部監査基準(GIAS)でも、内部監査人は業務を計画・実施する際に不正リスクを考慮し、不正の可能性に注意を払うことが求められています。また、内部統制報告制度(J-SOX)の2024年改訂では、リスクの評価において不正に関するリスクを考慮することの重要性や、経営者による内部統制の無効化への対応が明記されました。改訂の概要は「J-SOX 2024改訂のポイントと内部監査部門の対応」で整理しています。
内部監査部門に求められる役割は、大きく次の3つに整理できます。
- 予防の評価:職務分掌、承認、アクセス権限など、不正を起こしにくくする統制が整備されているかを評価する
- 発見の支援:不正の兆候を早期に捉える統制(モニタリング、内部通報制度など)が機能しているかを評価し、監査手続の中でも兆候の有無を確認する
- 対応の評価:不正の疑いが生じたときの報告経路、調査体制、再発防止策の策定プロセスが整っているかを評価する
不正のトライアングルで不正リスクを捉える
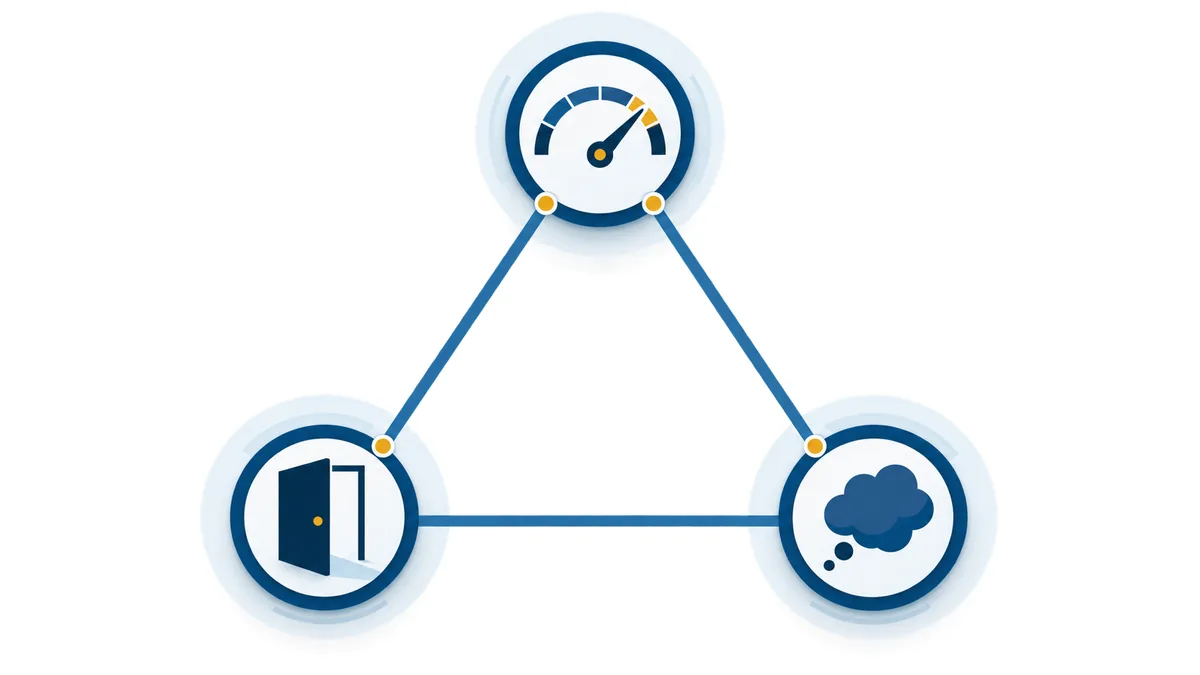
不正リスクを洗い出す際の基本的な枠組みが「不正のトライアングル」です。不正は「動機・プレッシャー」「機会」「姿勢・正当化」の3つの要素がそろったときに起こりやすいとされ、J-SOX の実施基準の改訂でもこの3要素が例示されています。
| 要素 | 内容 | 典型的な状況の例 |
|---|---|---|
| 動機・プレッシャー | 不正を行う理由や、追い込まれた状況 | 過度な業績目標、予算未達に対する強い叱責、個人的な金銭的困窮、業績連動報酬への依存 |
| 機会 | 不正を実行でき、発覚しにくい環境 | 一人の担当者に業務が集中している、承認が形骸化している、長期間同じ担当者が同じ取引先を担当している、アクセス権限が過大 |
| 姿勢・正当化 | 不正を自分の中で許してしまう考え方 | 「会社のためだ」「一時的に借りるだけだ」「皆やっている」といった認識、経営者のコンプライアンス軽視の姿勢 |
あわせて、不正の類型を意識しておくと洗い出しの漏れを防ぎやすくなります。一般に、不正は「資産の不正流用」(現金・在庫・備品の着服、経費の不正精算など)、「不正な財務報告」(売上の前倒し計上、費用の繰延べ、見積りの操作など)、「汚職」(取引先からのキックバック、利益相反取引、贈賄など)に大別されます。類型によって関与する階層や手口が異なるため、リスク評価ではそれぞれについてシナリオを検討します。
内部監査部門が直接コントロールしやすいのは「機会」への対応ですが、「動機・プレッシャー」や「姿勢・正当化」も、統制環境(全社的な内部統制)の評価を通じて把握することができます。例えば、業績目標の設定プロセスや、目標未達時の評価・処遇の運用、経営者のメッセージの発信状況などは、全社統制の監査で確認すべき観点です。
不正リスク評価の進め方
不正リスク評価は、年間監査計画の策定前に実施し、その結果を監査対象や監査手続の選定に反映させるのが理想です。進め方の例は次のとおりです。
- 不正シナリオの洗い出し:業務プロセスごとに「誰が・どのような手口で・何を得るか」という不正シナリオを列挙する。例えば「購買担当者が架空の取引先を登録し、架空請求で支払を受ける」といった具体的な形で書く
- 発生可能性と影響度の評価:各シナリオについて、不正のトライアングルの観点から発生可能性を、金額的・質的な観点から影響度を評価する
- 既存統制の確認:シナリオごとに、それを予防・発見する統制が何かを特定し、整備状況を確認する
- 残余リスクの判定:統制を考慮してもなお高いリスクが残るシナリオを、監査で重点的に検証する対象とする
- 関係者との共有:評価結果を経営者、監査役等、リスク管理部門と共有し、必要に応じて統制の強化を提言する
不正シナリオの洗い出しでは、現場へのヒアリングが欠かせません。「もし自分が不正をするならどこを狙うか」という問いかけは、統制の抜け穴を具体的に把握するうえで有効です。ただし、ヒアリング相手が不正に関与している可能性もあるため、複数の部署・階層から話を聞くようにします。
不正シナリオ一覧の記載例
洗い出したシナリオは、一覧表にまとめておくと評価と監査手続の選定に使いやすくなります。記載例は次のとおりです。
| シナリオ | 想定される関与者 | 関連する統制 | 評価の着眼点 |
|---|---|---|---|
| 架空の取引先を登録し、架空請求で支払を受ける | 購買担当者、経理担当者 | 取引先マスタ登録の承認、支払前の請求書と検収記録の照合 | マスタ登録と発注・支払の権限が同一人物に集中していないか |
| 期末に売上を前倒し計上し、翌期に取り消す | 営業責任者 | 出荷記録と売上計上の照合、期末前後の取消のモニタリング | 期末月の売上と翌期首の返品・取消の関係 |
| 取引先に水増し請求させ、差額の還流を受ける | 発注権限を持つ担当者 | 相見積りの取得、発注先選定の承認、担当者のローテーション | 特定の取引先との取引が長期間同じ担当者に固定されていないか |
| 私的な支出を経費として精算する | 経費を精算する従業員全般 | 上長承認、経理部門による精算内容の確認 | 承認者が内容を確認できるだけの証憑が添付されているか |
一覧は毎年見直し、新規事業や組織変更、システムの更新によって新たに生じたシナリオを追加します。購買業務に関するシナリオと監査手続は「購買プロセス監査の進め方」でも詳しく扱っています。
業務別の不正の兆候(レッドフラグ)
不正の兆候(レッドフラグ)とは、不正が行われている可能性を示す異常な状況やデータのパターンのことです。レッドフラグがあるからといって不正があるとは限りませんが、追加の確認を行うきっかけになります。業務別の代表的な例を整理します。
販売・売上
- 期末直前に売上が集中し、翌期首に返品や取消が多発している
- 特定の担当者や取引先について、与信限度額を超える取引が繰り返されている
- 売上債権の回収が長期間滞留しているのに、貸倒れの検討が行われていない
- 通常と異なる条件(長期の支払サイト、大幅な値引き)の取引がある
購買・支払
- 取引先マスタに、住所や銀行口座が従業員と一致する取引先がある
- 承認権限の上限額をわずかに下回る金額の発注が繰り返されている
- 発注書の日付が請求書の日付より後になっている(事後発注)
- 特定の取引先への発注が、合理的な理由なく特定の担当者に集中している
経費・人件費
- 休日や休暇中の日付で交通費・交際費が精算されている
- 同一の領収書や同額の経費が、複数回または複数人で申請されている
- 退職者や休職者に対して給与の支払が継続している
会計・決算
- 期末や休日に、通常は仕訳を起票しない者による手作業の仕訳がある
- 摘要が空欄、または「調整」「修正」などあいまいな仕訳が多い
- 見積りを伴う勘定(引当金、減損など)の前提が、合理的な説明なく変更されている
不正リスクに対応する監査手続
不正リスク評価で重点対象とした領域については、通常の統制テストに加えて、不正を意識した監査手続を組み込みます。
データ分析による全件の検証
サンプリングによる統制テストは、統制が「おおむね運用されているか」を確かめるには有効ですが、ごく一部の取引で行われる不正を捉えるには限界があります。そこで、会計データや購買データ、経費データを全件抽出し、前述のレッドフラグに該当する取引を洗い出す手法が有効です。例えば、取引先マスタと従業員マスタの住所・口座の突合、重複支払の検出、承認上限額直下の取引の抽出などは、CAAT(コンピュータ利用監査技法)を使えば比較的容易に実施できます。全件テストの設計については「CAATによる全件テストの進め方」で詳しく解説しています。
データ分析シナリオの例
レッドフラグをデータ分析の手続に落とし込む際は、使用するデータと抽出条件をあらかじめ定義しておきます。
| 分析シナリオ | 使用するデータ | 抽出条件の例 | 抽出後の確認 |
|---|---|---|---|
| 従業員と取引先の一致 | 取引先マスタ、従業員マスタ | 住所・電話番号・銀行口座の一致 | 取引の実態と登録の経緯を確認する |
| 重複支払 | 支払データ | 同一取引先・同額・近接した日付の支払 | 請求書の重複や二重計上の有無を確認する |
| 承認上限直下の取引 | 発注データ、権限規程 | 上限額の一定割合以上かつ上限未満の発注 | 分割発注の可能性と発注の必要性を確認する |
| 異例な仕訳 | 仕訳データ | 休日・深夜の起票、通常の起票者以外による起票、摘要空欄 | 仕訳の根拠資料と承認を確認する |
抽出された取引の多くは、合理的な理由のある正常な取引であることが少なくありません。抽出件数が多すぎる場合は条件を見直し、確認の結果と判断理由を調書に記録します。
予測可能性を下げる工夫
監査の時期や手続が毎年同じだと、不正を行う者に対策をとられやすくなります。抜き打ちでの現物実査、例年と異なる月の取引の抽出、通常は対象としない小規模拠点への往査など、監査に予測不可能な要素を加えることが有効です。ただし、抜き打ちの手続は現場の業務負荷や監査部門への信頼にも影響するため、実施の目的と範囲を内部監査部門長が判断し、経営者や監査役等と事前に方針を共有しておくと運用しやすくなります。
証憑の真正性と取引実態の確認
不正な取引は、形式上は必要な証憑がそろい、承認も得ていることが少なくありません。そのため、証憑が「ある」ことの確認にとどまらず、その内容が取引の実態と整合しているかを確かめる視点が重要です。例えば、取引先の実在性を登記情報や所在地で確認する、請求書の書式や押印が過去のものと一致しているかを比較する、検収記録と入庫・利用の記録を突き合わせる、といった手続が考えられます。必要に応じて取引先への残高確認や、現場での現物確認も組み合わせます。
経営者による内部統制の無効化への対応
経営者や上位の管理者は、統制を無視・回避できる立場にあります。これに対しては、経営者が関与する非定型的な取引や重要な見積りの検証、手作業による仕訳の検討、取締役会議事録と実際の取引の整合性の確認などが考えられます。内部監査部門が経営者から独立して取締役会や監査役等へ報告できる経路を確保しておくことも重要です。
不正の疑いを発見したときの対応
監査の過程で不正の疑いを発見した場合、初動を誤ると、証拠の散逸や関係者による隠蔽、調査対象者の権利侵害といった問題が生じるおそれがあります。あらかじめ次のような対応手順を内部監査規程や不正対応規程で定めておくことが望まれます。
- 事実の記録:発見した事実、入手した資料、発見の経緯を記録し、資料の原本やデータを保全する
- 報告:内部監査部門長に速やかに報告し、規程に基づいて経営者、監査役等、法務・コンプライアンス部門へ報告する。経営者の関与が疑われる場合は、取締役会や監査役等へ直接報告する
- 調査体制の決定:内部調査とするか、外部の専門家を含めた調査とするかを、疑義の重大性や関与者の地位を踏まえて判断する
- 調査の実施:関係者へのヒアリング、証憑・データの分析などにより事実関係を明らかにする。ヒアリングの順序や情報管理に注意する
- 再発防止:原因分析を行い、統制の見直しや教育などの再発防止策を策定する。内部監査部門は策定された対策の実施状況をフォローアップする
内部監査人が独断で関係者に問いただしたり、調査範囲を超えて行動したりすることは避けるべきです。また、調査に着手すると通常の監査業務とは異なるスキルや工数が必要になるため、外部の専門家との連携方法も事前に検討しておくとよいでしょう。
初動の記録では、「いつ・誰が・どの資料から・何を確認したか」を時系列で残し、推測や評価は事実と分けて記載します。データを保全する際は、抽出日時と抽出条件、抽出した者を記録し、元のデータを加工せずに保存します。また、不正の疑いに関する情報は、調査の必要性がある関係者に限定して共有し、監査調書とは別に閲覧権限を絞った場所で管理することも検討します。内部通報をきっかけに疑義が生じた場合は、通報者の保護に十分配慮し、通報者が特定されるような資料の取扱いや質問の仕方を避けることが大切です。
不正リスク対応のチェックリスト
内部監査部門の不正リスク対応の状況を確認するためのチェックリストです。自社の状況に合わせて項目を追加・修正してご活用ください。
体制・規程
- 内部監査規程に、不正リスクへの対応や不正の疑いを発見した場合の報告経路が定められているか
- 経営者の関与が疑われる場合に、取締役会・監査役等へ直接報告できる経路が確保されているか
- 内部通報制度の運用状況(通報件数の推移、対応状況)を内部監査部門が把握しているか
リスク評価
- 業務プロセスごとに具体的な不正シナリオを洗い出しているか
- 不正のトライアングルの観点で発生可能性を評価しているか
- 不正リスク評価の結果が年間監査計画に反映されているか
監査手続
- 重点領域について、データ分析による全件の検証を実施しているか
- 監査の時期や対象に予測不可能な要素を取り入れているか
- 手作業の仕訳や非定型的な取引の検討を行っているか
人材・スキル
- 内部監査人が不正の手口やレッドフラグに関する研修を受けているか
- データ分析や不正調査について、外部の専門家と連携できる体制があるか
実務での進め方の例
不正リスクへの対応を内部監査の年間サイクルに組み込む場合の流れの例です。
- 年度計画の策定前:不正シナリオ一覧を更新し、リスク管理部門やコンプライアンス部門、内部通報窓口から得た情報も踏まえて評価する
- 年度計画の策定:残余リスクの高いシナリオに関係する業務を監査対象に含め、データ分析や抜き打ちの手続を行う監査を明示する
- 個別監査の計画:監査プログラムに、対象業務のレッドフラグと対応する手続を組み込む。往査前にデータ分析を実施し、抽出結果をもとにヒアリングや証憑確認の対象を絞り込む
- 監査の実施と報告:不正の兆候がなかった場合でも、統制の抜け穴となり得る点は改善提案として報告する
- 年度末の振り返り:実施した手続と結果を踏まえ、シナリオ一覧と分析条件を見直す
年間計画への反映方法は「リスクアセスメントに基づく年度監査計画の作り方」も参考にしてください。
よくある質問
不正リスク評価は内部監査部門だけで行うべきですか
不正リスクの評価と対応は、本来は経営者や業務部門が責任を持つものです。内部監査部門は、その評価が適切に行われているかを確かめる立場にあります。全社的な不正リスク評価の仕組みがない場合、内部監査部門が評価を主導することもありますが、その場合でも業務部門やリスク管理部門を巻き込み、評価結果に対する責任の所在を明確にしておくことが大切です。
データ分析のスキルがないと対応できませんか
重複支払の検出や従業員マスタとの突合など、表計算ソフトで実施できる分析も少なくありません。まずは少数のシナリオから始め、必要に応じて外部の専門家と協働しながら範囲を広げていく方法が現実的です。
監査報告書に「不正はなかった」と書いてよいですか
内部監査は、すべての不正を発見することを保証するものではありません。報告書では、実施した手続の範囲とその結果として識別した事項を記載し、不正が存在しないことを保証するような表現は避けます。
まとめ
不正リスクへの対応は、内部監査部門にとって避けて通れないテーマです。不正のトライアングルを使って業務ごとの不正シナリオを具体的に洗い出し、一覧表で関与者・関連する統制・評価の着眼点を整理したうえで、既存統制を踏まえた残余リスクに応じて監査の重点を決めることが出発点になります。そのうえで、使用するデータと抽出条件を定義したデータ分析による全件の検証や、予測可能性を下げる工夫を監査手続に組み込み、年間の監査サイクルの中で継続的に見直していきます。あわせて、不正の疑いを発見したときの報告・調査の手順を事前に定めておくことが重要です。まずはチェックリストで現状を確認し、対応が不十分な項目から順に整備を進めていきましょう。